Anforderungsrückverfolgbarkeit: Was sie ist, wie sie funktioniert und warum die Empfängerseite komplexer ist
Einleitung
Anforderungsrückverfolgbarkeit ist die Beweiskette, die jede Anforderung mit jedem Artefakt verbindet, das sie adressiert, implementiert und verifiziert. Die meisten Artikel betrachten dies aus einer einzigen Perspektive: ein Systemingenieur, der eine interne Kette von den Bedürfnissen der Stakeholder über die Spezifikation und das Design bis hin zum Test verwaltet – und zwar vollständig innerhalb einer Organisation in einem Tool wie DOORS oder Jama.
Diese Kette ist real und wichtig. Sie stellt jedoch nicht die schwierigste Version des Problems dar.
Die schwierigere Version findet sich auf der Empfängerseite. Ein Lieferant erhält ein 400-seitiges Lastenheft (URS) des Kunden, extrahiert daraus 900 Klauseln, weist jede einem internen Team zu, entwirft eine Konformitätsantwort und reicht eine Konformitätsmatrix ein. Der Auftrag wird erteilt. Achtzehn Monate später fragt die Aufsichtsbehörde des Kunden nach einer spezifischen Sicherheitsverpflichtung von Seite 187 des Originaldokuments. Der Ingenieur, der die ursprüngliche Konformitätsentscheidung getroffen hat, hat das Unternehmen vor acht Monaten verlassen. Die Konformitätsmatrix ist eine eingefrorene Excel-Datei, die seit der Einreichung niemand mehr geöffnet hat.
„Rückverfolgbarkeitsprobleme auf der Empfängerseite treten nicht während der Angebotsphase auf. Sie zeigen sich erst bei der Werksabnahme (FAT), wenn die Kosten für eine fehlende intakte Kette am höchsten sind.“
—Anuraj Suman, Principal AI Engineer, Booma
Genau um diesen Fehlerfall geht es in diesem Artikel. Die Rückverfolgbarkeitskette auf der Empfängerseite ist länger als auf der Erstellerseite, sie überschreitet Organisationsgrenzen und muss achtzehn bis sechsunddreißig Monate lang Personalwechsel, vom Kunden veranlasste Überarbeitungen und Tool-Änderungen überstehen, bevor sie jemals getestet wird. Die meisten Teams führen dies in Excel durch.
Dieser Artikel behandelt, was Rückverfolgbarkeit auf der Empfängerseite tatsächlich erfordert, was eine RTM (Requirements Traceability Matrix) auf der Empfängerseite enthält, warum die Kette zerfällt und wie zweckgebundene Software sie über den gesamten Lebenszyklus vom Angebot bis zur FAT intakt hält.
[KEY TAKEAWAYS]
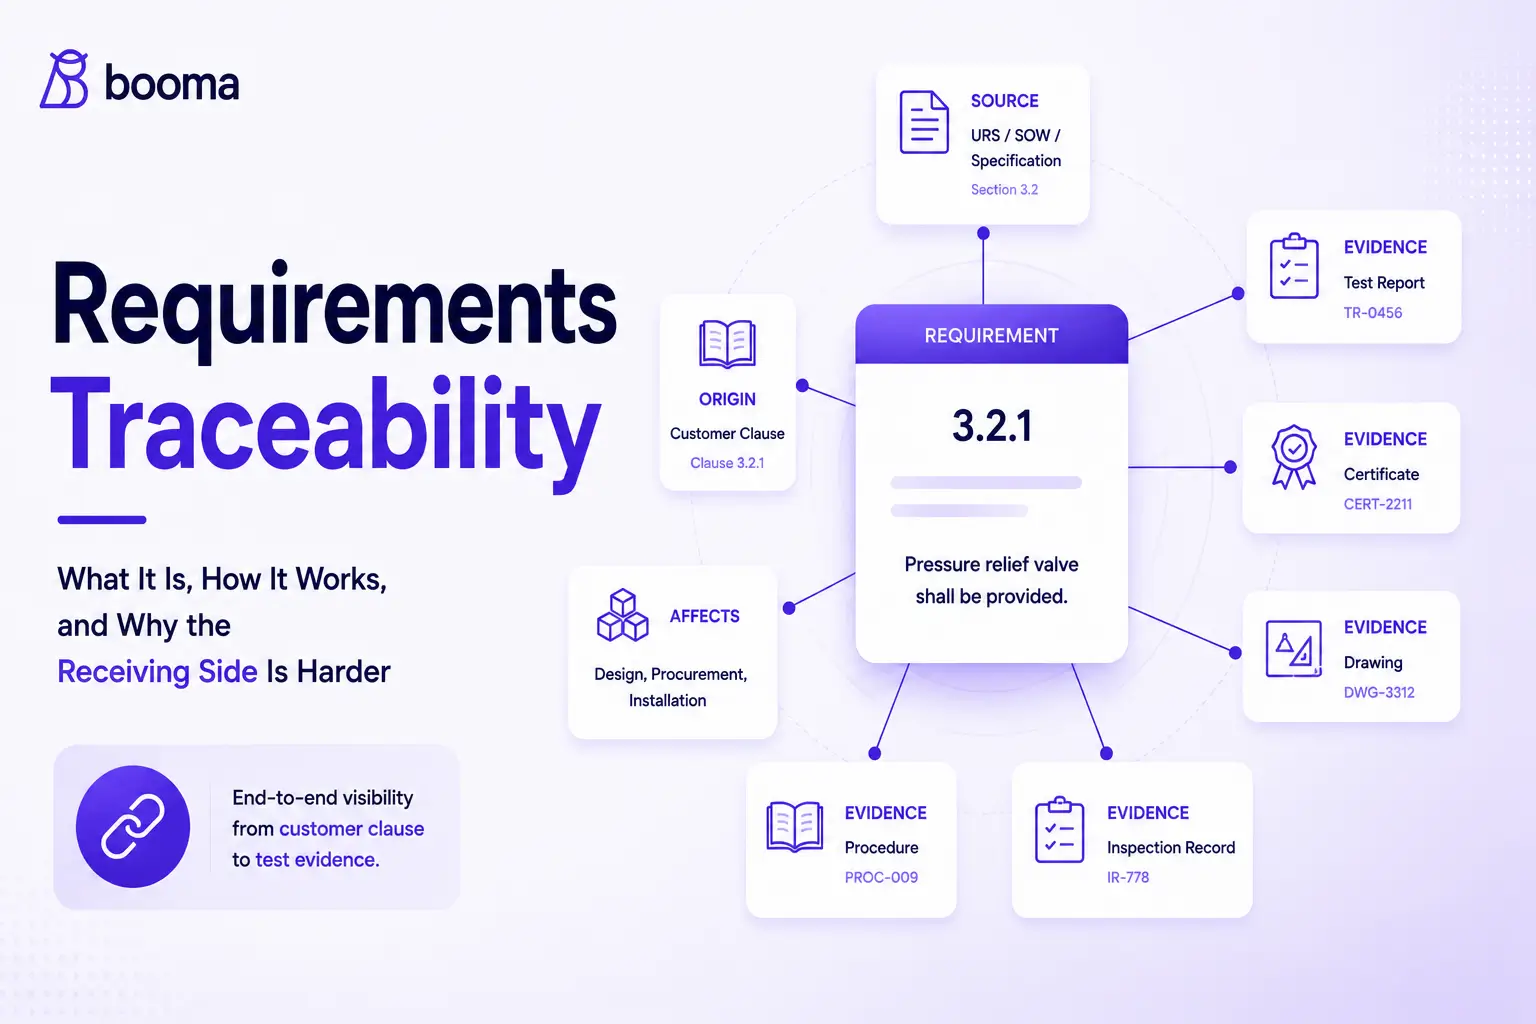
- Anforderungsrückverfolgbarkeit dokumentiert jede Beziehung zwischen einer Anforderung und den damit verbundenen Artefakten. Sie beantwortet vier Fragen: Woher kommt dies, was ist davon betroffen, was hat ein nachgelagertes Artefakt ausgelöst und was geht kaputt, wenn sich dies ändert?
- Auf der Erstellerseite verläuft die Rückverfolgbarkeitskette innerhalb einer Organisation. DOORS, Jama, Polarion und Visure sind genau dafür gebaut.
- Auf der Empfängerseite verläuft die Kette von einem vom Kunden herausgegebenen Quelldokument über eine extrahierte Klausel, interne Nachweise, eine Konformitätsantwort und eine eingereichte Matrix bis hin zu einem erteilten Auftrag sowie den FAT- und SAT-Testschritten. Sie überschreitet zweimal Organisationsgrenzen und erstreckt sich über 18 bis 36 Monate.
- Der Zerfall der Rückverfolgbarkeit auf der Empfängerseite tritt typischerweise bei der FAT oder SAT auf, wenn die Kosten für eine Nachbesserung am höchsten sind.
- KI automatisiert die drei häufigsten Ursachen für diesen Zerfall: die Extraktion von Ursprüngen, den Abgleich von Überarbeitungen (Diffing) und die Ähnlichkeitsbewertung zwischen verschiedenen Angeboten.
Was ist Anforderungsrückverfolgbarkeit?
Rückverfolgbarkeit ist die Fähigkeit, eine Anforderung in beide Richtungen zu verfolgen: vorwärts durch jedes nachgelagerte Artefakt, das sie adressiert, und rückwärts von jedem nachgelagerten Artefakt zu der Anforderung, die es ausgelöst hat. Vier Fragen definieren den Umfang:
- Woher stammt diese Anforderung? Ursprungsrückverfolgbarkeit.
- Was ist davon nachgelagert betroffen? Vorwärtsrückverfolgbarkeit.
- Was hat diese Designentscheidung oder diesen Testschritt ausgelöst? Rückwärtsrückverfolgbarkeit.
- Was geht kaputt, wenn sich diese Anforderung ändert? Rückverfolgbarkeit von Auswirkungen.
Auf der Erstellerseite werden diese Fragen innerhalb einer einzigen technischen Organisation beantwortet. Die Kette reicht vom Stakeholder-Workshop über das URS (User Requirement Specification) bis hin zu Designdokumenten, Code sowie Unit- und Integrationstests. Wenn sich etwas ändert, bleiben die Auswirkungen begrenzt. DOORS oder Jama bieten dem Systemingenieur eine abfragbare Sicht auf den gesamten Prozess.
Auf der Empfängerseite sieht die Kette anders aus. Das Quelldokument wurde nicht von Ihrer Organisation verfasst, sondern von einem Kunden an Sie gesendet. Zu den Zielartefakten gehören Ihre Compliance-Antwort, die kundenorientierte Matrix, der erteilte Auftrag, Ihre internen Design- und Testdokumentationen, die FAT-Testskripte, die SAT-Zeugenprotokolle des Kunden sowie jegliche Dokumentation bei Streitigkeiten nach der Abnahme. Ein Teil davon befindet sich in Ihren Systemen, ein anderer in denen des Kunden. Die Kette überschreitet die Organisationsgrenze zweimal.
Dieser strukturelle Unterschied ist der Grund, warum die Rückverfolgbarkeit auf der Empfängerseite schwieriger ist. Sie ist nicht nur länger. Sie ist auf Organisationen verteilt, die keine gemeinsamen Datenbanken nutzen, und sie muss weitaus länger Bestand haben, als dies bei der Kette auf der Erstellerseite üblicherweise der Fall ist.
Die Kette der Rückverfolgbarkeit auf der Empfängerseite
So sieht die Kette tatsächlich aus, wenn sie Glied für Glied ordnungsgemäß gepflegt wird.
Quelldokument zum Quellort. Jede Klausel verweist direkt auf das exakte Kundendokument, die Version, die Seite und den Absatz, aus dem sie stammt. Ohne die Angabe von Seite und Absatz ist jedes nachgelagerte Glied anfällig für Abweichungen. Dies ist das Fundament, auf dem der Rest der Kette aufbaut.
Quellklausel zur atomaren Anforderung. Wenn der Kunde eine zusammengesetzte Klausel herausgegeben hat, wird die atomare Aufteilung aufgezeichnet, sodass der Audit-Trail zeigt, welche atomare Anforderung auf welchen Teil welcher zusammengesetzten Aussage zurückzuführen ist. Eine Klausel, die als „vollständig konform“ markiert ist, obwohl nur die Hälfte davon adressiert wurde, ist beim FAT ein Haftungsrisiko.
Atomare Anforderung zur Klassifizierung. Typ (funktional, Leistung, Schnittstelle, Sicherheit, regulatorisch, kommerziell, umweltbezogen), Kritikalitätskennzeichen und Quellort. Die Klassifizierung steuert das Routing sowie das Reporting und ist selbst Teil des Rückverfolgbarkeitsdatensatzes.
Atomare Anforderung zum zugewiesenen internen Team. Das für die Compliance-Antwort verantwortliche Team wird in der Kette namentlich genannt. Wenn zwei Jahre später die Frage aufkommt: „Wer hat das entschieden und warum?“, liefert die Kette eine Antwort.
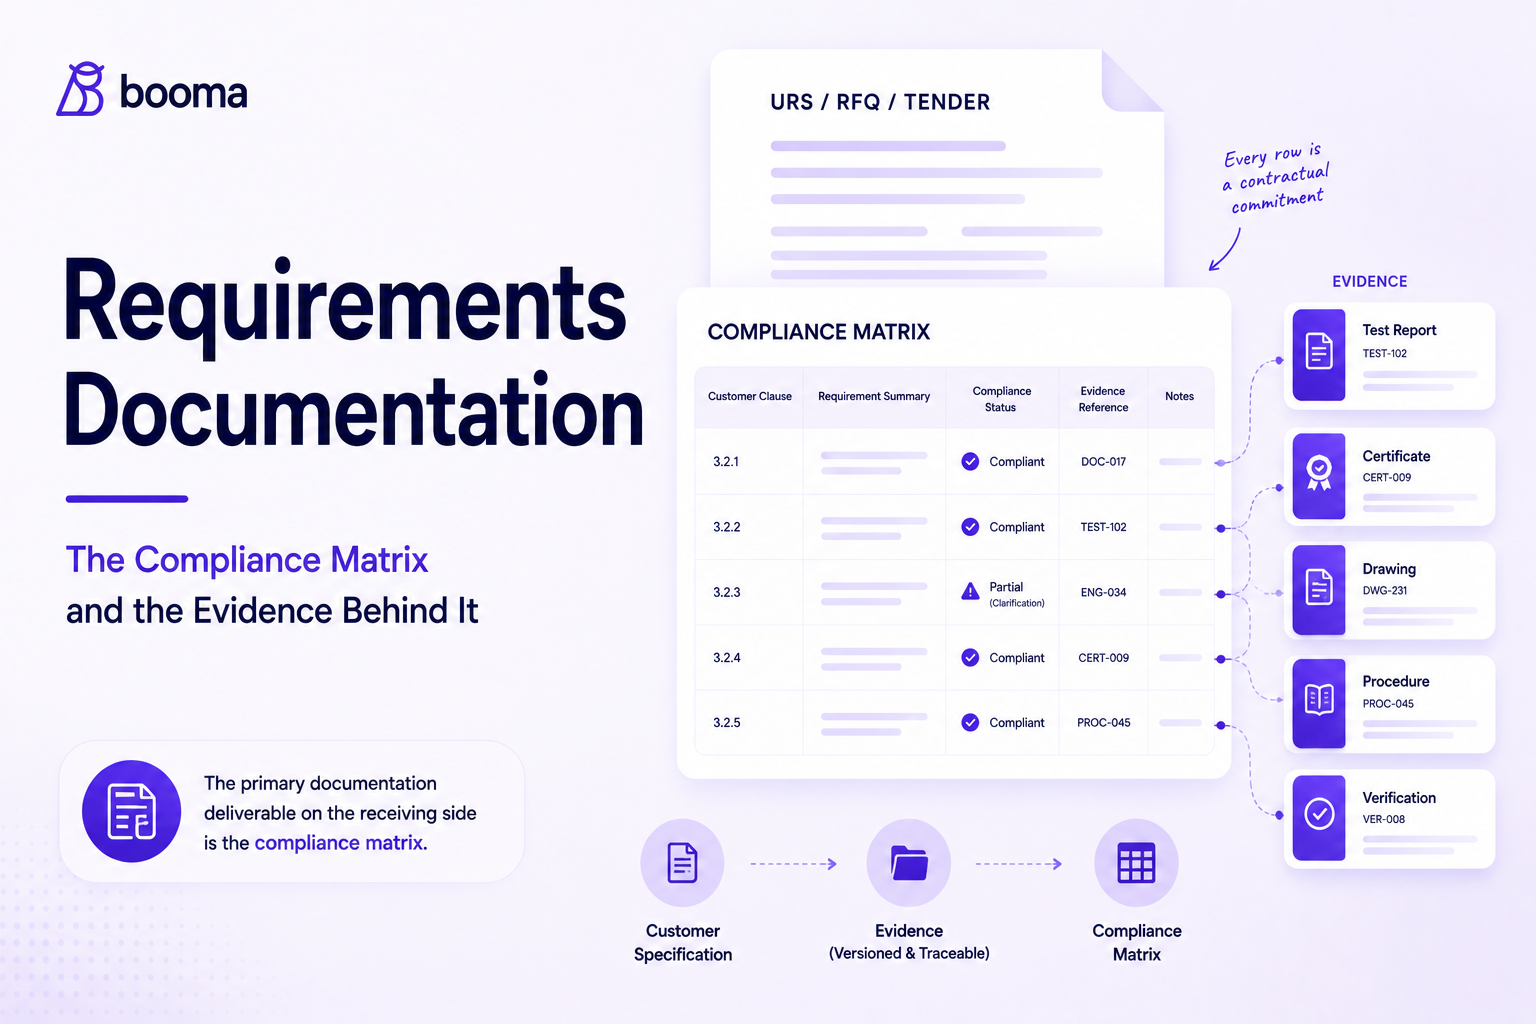
Atomare Anforderung zum internen Nachweis. Die Compliance-Antwort zitiert interne Nachweise: einen Abschnitt der Standard-Produktspezifikation, eine frühere Angebotsantwort, einen Testbericht oder eine Fähigkeitserklärung. Dies ist das wichtigste Glied für die Audit-Verteidigung. Es ist die Antwort auf die Frage: „Was berechtigt Sie dazu, Konformität zu beanspruchen?“
Atomare Anforderung zur Compliance-Antwort. Compliance-Status (vollständig konform, teilweise konform, nicht konform, nicht relevant), Freitextbegründung und gegebenenfalls eine Optionszeile mit Kosten- und Vorlaufzeitdelta.
Compliance-Antwort zum Eintrag in der kundenorientierten Matrix. Der eingereichte Matrixeintrag ist auf die zugrunde liegende Antwort, den Nachweis und die Quellklausel zurückführbar. Die Matrix ist kein separates Dokument, sondern eine Ansicht der Kette.
Matrixeintrag zum vergebenen Auftrag. Nach der Auftragsvergabe wird die Compliance-Matrix in der Regel zu einem Vertragsanhang. Jede Zeile wird zu einer verbindlichen Verpflichtung.
Vertragliche Verpflichtung zum FAT- und SAT-Testschritt. Die FAT- und SAT-Skripte verweisen auf spezifische vertragliche Verpflichtungen. Die Rückverfolgbarkeitskette von der Quellklausel über die vertragliche Verpflichtung bis hin zum FAT-Testschritt ermöglicht es einem Lieferanten, mit der Gewissheit in die Werksabnahme zu gehen, dass jede Verpflichtung durch einen entsprechenden Test abgedeckt ist.
Quellklausel zur URS-Revisionshistorie. Jede Klausel enthält ihre Revisionshistorie: wann sie erstmals eingeführt wurde, wann sie zuletzt geändert wurde, was in der vorherigen Version stand und welche Compliance-Antworten davon betroffen waren.
Das sind zehn Verknüpfungen pro Klausel. In Excel ist dies bei mehr als hundert Klauseln oder zwei Revisionen nicht mehr zu bewältigen. In einer speziell dafür entwickelten Software ist dies das Standardschema.
Warum die Kette zerfällt
„Die Rückverfolgbarkeitskette, die während der Angebotsphase aufgebaut wird, und die Kette, die bei der FAT existiert, sind selten identisch. Die Lücke dazwischen ist der Ursprung von Streitigkeiten.“
—Anuraj Suman, Principal AI Engineer, Booma
Rückverfolgbarkeit des Ursprungs wird bei der Aufnahme vernachlässigt
Das Angebotsteam extrahiert Klauseln, ohne die Seite und den Absatz zu erfassen, aus denen sie stammen. Achtzehn Monate später, wenn eine Klausel angefochten wird, kann sie niemand mehr im Originaldokument finden. Das nachträgliche Einfügen von Seiten- und Absatzverweisen in eine Matrix mit 900 Klauseln dauert Tage und ist dennoch nicht so zuverlässig, wie sie direkt bei der Aufnahme zu erfassen.
Interne Nachweisreferenzen verfallen unbemerkt
Eine Compliance-Antwort verwies 2024 auf die interne Spezifikation IS-1234, Abschnitt 4.2. Bis 2026 wurde IS-1234 durch Revision 3 ersetzt, und Abschnitt 4.2 deckt nicht mehr das ab, was er zuvor abdeckte. Ohne versionierte Nachweisreferenzen verrottet die Verknüpfung zwischen Compliance-Antwort und Nachweis, ohne dass es jemand bemerkt.
Kundenrevisionen werden ohne Diff-Protokolle übernommen
Der Kunde gibt die URS Rev 4 heraus. Das Angebotsteam aktualisiert seine Arbeitsmatrix. Zwei Monate später fragt der Kunde, welche Compliance-Antworten sich seit Rev 3 geändert haben. Es gibt kein Diff-Protokoll. Das Team rekonstruiert die Antwort manuell durch den Vergleich zweier Excel-Dateien.
FAT-Skripte werden ohne Bezug zur RTM geschrieben
Die Testtechnik schreibt FAT-Skripte auf Basis des vergebenen Vertrags, ohne zu erkennen, dass jede Verpflichtung in der RTM bereits mit Quellklauseln und internen Nachweisen verknüpft ist. Das Ergebnis ist doppelter Aufwand und Lücken, in denen vertragliche Verpflichtungen nicht getestet werden, weil niemand den Vertrag mit dem Testplan verknüpft hat.
Lerneffekte aus verschiedenen Angeboten werden nicht übertragen
Dieselbe Klausel taucht innerhalb von zwei Jahren in drei verschiedenen URS-Dokumenten von Kunden auf. Jedes Mal fängt das Angebotsteam bei null an, da es keine bidübergreifende Rückverfolgbarkeit gibt. Die zweite und dritte Antwort sind nicht besser als die erste, und das Unternehmen wird nicht schneller.
Die Personen, die die Kette aufgebaut haben, gehen
Achtzehn Monate sind lang genug für eine erhebliche Fluktuation im Team. Der Ingenieur, der die Compliance-Antwort festgelegt hat, ist nicht mehr da. Die Begründung dafür steckt in seinem Kopf, nicht in der Kette. Ein neues Teammitglied kann sie anhand der Excel-Datei nicht rekonstruieren.
Was ein RTM auf Empfängerseite tatsächlich enthält
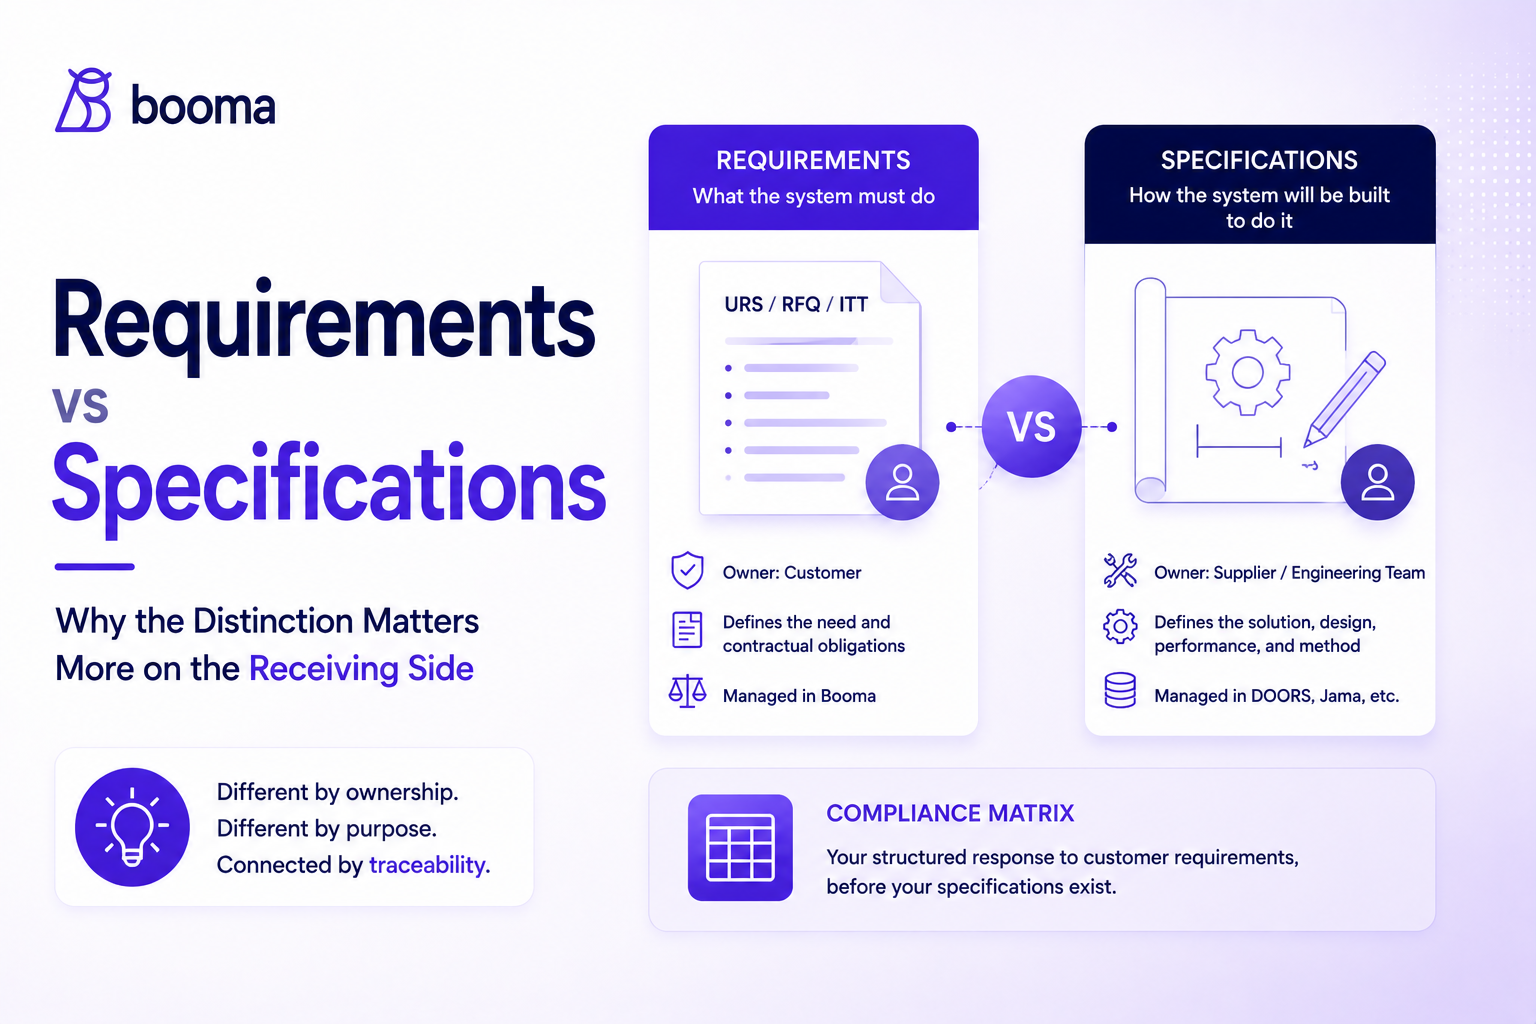
Die dem Kunden vorgelegte Compliance-Matrix und das RTM sind nicht dasselbe Artefakt. Diese Unterscheidung ist einer der am häufigsten missverstandenen Punkte beim Anforderungsmanagement auf Empfängerseite.
Die Compliance-Matrix ist das kundenseitige Lieferobjekt. Jede Zeile zeigt eine Kundenklausel und den Compliance-Status des Lieferanten mit einer kurzen Begründung. Sie ist im vom Kunden geforderten Format strukturiert und wird bei der Angebotsabgabe eingereicht.
Das RTM ist das interne Artefakt des Lieferanten. Es generiert die Compliance-Matrix und ergänzt alle weiteren Informationen: Quelldokument und Seite, atomarer Klauseltext, Klassifizierungsmetadaten, interne Teamzuweisung, interne Nachweisreferenzen mit Versionsverfolgung, Compliance-Antwort mit vollständiger Begründung, Optionszeilen und kommerzielle Deltas, Vertragsreferenz, Referenzen auf FAT- und SAT-Testschritte, Revisionshistorie sowie Protokolle für Streitfälle und Änderungen.
Eine typische RTM-Zeile auf Empfängerseite hat mindestens zwanzig Spalten. Die Compliance-Matrix ist ein Export von fünf bis acht Spalten aus dieser Zeile.
Die getrennte Pflege ist die häufigste Ursache für Abweichungen zwischen dem, was eingereicht wurde, und dem, was die interne Aufzeichnung zeigt. Die Compliance-Matrix sollte eine aus dem RTM exportierte Ansicht sein und kein paralleles Dokument.
Vorteile einer korrekten Rückverfolgbarkeit auf Empfängerseite
[TABLE]
Vorteil
- Audit-Verteidigung in Minuten, nicht in Tagen
- Revisionsmanagement ohne manuellen Abgleich
- Bidübergreifende Synergieeffekte
- FAT-Bereitschaft vom ersten Tag an
- Wissen, das Personalwechsel überdauert
- Ein durchgängiger Datensatz von der Aufnahme bis zur Abnahme
Was das in der Praxis bedeutet
- Eine strittige Compliance-Verpflichtung bei der FAT wird durch Abfrage der Kette geklärt: Quellklausel, Entscheidung, Nachweis, entscheidender Ingenieur, Datum. CIMC Pteris kann Änderungsanfragen nun am selben Tag beantworten, anstatt Tage mit der Suche in verschiedenen Dokumenten zu verbringen.
- Vom Kunden herausgegebene Revisionen werden automatisch übernommen. Betroffene Compliance-Antworten werden sofort markiert und nicht erst am Tag vor der Einreichung entdeckt.
- Frühere Compliance-Antworten erscheinen bei neuen Klauseln mit Ähnlichkeitswerten. Das zehnte Angebot für einen Kunden ist messbar schneller als das erste.
- Der FAT-Testplan wird aus dem RTM abgeleitet und nicht bei null neu geschrieben. Jede vertragliche Verpflichtung hat einen entsprechenden Testschritt, bevor die FAT beginnt.
- Die Entscheidungsbegründung, Nachweisreferenzen und Teamzuweisungen bleiben in der Kette erhalten, unabhängig davon, wer zum Zeitpunkt der FAT noch im Unternehmen tätig ist.
- Die eingereichte Compliance-Matrix und die nach der Auftragsvergabe gepflegte RTM basieren auf denselben Daten. Keine Abweichungen. Kein Abgleich erforderlich.
Praxisbeispiel
Ein europäischer Anbieter von Eisenbahnsignalanlagen bewarb sich um die Modernisierung eines regionalen Signalnetzes. Das Lastenheft (URS) des Kunden umfasste 380 Seiten und 1.100 Klauseln mit umfangreichen Verweisen auf EN 50126, EN 50128 und EN 50129.
Der Auftrag wurde erteilt. Achtzehn Monate später, während der FAT, stellte die Aufsichtsbehörde des Kunden eine Frage zu einer spezifischen Sicherheitsverpflichtung. Die ursprüngliche URS-Klausel spezifizierte die Einleitung der Notbremsung innerhalb einer Sekunde nach Erhalt des Haltesignals. Das FAT-Skript hatte jedoch nur die Reaktionszeit der firmwareseitigen Ansteuerung getestet, nicht die End-to-End-Latenz einschließlich der Signalübertragung. Der Leiter für funktionale Sicherheit des Anbieters hatte während der ursprünglichen Angebotsphase entschieden, die Einleitung als firmwareseitige Ansteuerung zu interpretieren. Die Entscheidung war technisch vertretbar, wurde jedoch angefochten.
Was die Aufsichtsbehörde zur Bewertung der Position benötigte: die ursprüngliche Klausel (URS Rev 2, Seite 187, Absatz 4.7.2), die Compliance-Antwort, die internen Nachweise, Name und Titel des entscheidenden Ingenieurs, das Datum der Entscheidung sowie den FAT-Testschritt, der diese umsetzte.
Bevor der Anbieter eine speziell entwickelte Software für die Empfängerseite einsetzte, hätte eine solche Anfrage drei bis vier Tage forensische Untersuchung in Excel-Tabellen, freigegebenen Laufwerken, Posteingängen ausgeschiedener Mitarbeiter und Übergabeprotokollen erfordert. Nach der Implementierung wurde die vollständige Kette innerhalb von zwei Minuten über eine einzige RTM-Abfrage bereitgestellt.
Die Aufsichtsbehörde akzeptierte die firmwareseitige Interpretation auf Grundlage der dokumentierten Entscheidungsbegründung. Die FAT wurde ohne Verzögerung fortgesetzt.
Die entscheidende Kennzahl war nicht die zweiminütige Abfragezeit. Es war die Tatsache, dass der Anbieter eine umstrittene Compliance-Position achtzehn Monate später mit derselben Sicherheit verteidigen konnte, als wäre die Entscheidung erst gestern getroffen worden.
Was sich durch KI geändert hat
Die Kette verfiel früher, weil drei Dinge zwangsläufig manuell erledigt werden mussten. Das ist heute nicht mehr der Fall.
Die Extraktion von Quellseiten und Absätzen ist jetzt automatisiert. Multimodale Modelle identifizieren automatisch und zuverlässig in großem Maßstab die genaue Seite und den Absatz, aus denen jede extrahierte Klausel stammt. Die Verknüpfung zum Ursprung hängt nicht mehr davon ab, dass ein Angebotsingenieur 900 Klauseln von Hand annotiert.
Die Ähnlichkeit zwischen Angeboten ist berechenbar. Die auf Embeddings basierende Ähnlichkeitsanalyse identifiziert Klauseln aus früheren Angeboten, die einer neuen Klausel ähneln, mit einer Präzision, die fundierte Compliance-Vorschläge ermöglicht. Die Rückverfolgbarkeit über Angebote hinweg hängt somit nicht mehr davon ab, ob sich ein Mitarbeiter daran erinnert, wo er eine Klausel schon einmal gesehen hat.
Revisionsvergleiche erfolgen in Echtzeit. Durch die Kombination von Dokumentenversionskontrolle und klauselspezifischem Fingerprinting wird beim Hochladen eines Dokuments sofort erkannt, welche Klauseln geändert, neu nummeriert, zusammengeführt oder neu hinzugefügt wurden. Die Einarbeitung von Revisionen, die früher Tage in Anspruch nahm, ist nun in Minuten erledigt.
[TABLE]
Traditionell
- Manuelle Annotation von Seiten und Absätzen
- Ähnlichkeit zwischen Angeboten durch manuelle Erinnerung
- Revisionsvergleich durch manuellen Dokumentenabgleich
- Manuelle Überprüfung von Nachweisreferenzen
KI-gestützt
- Automatische Extraktion des Quellorts bei der Erfassung
- Ähnlichkeitsbewertung auf Basis von Embeddings über die gesamte Angebotshistorie hinweg
- Automatischer Klauselvergleich beim Hochladen von Versionen
- Markierung von versionierten Nachweis-Links bei Änderungen der zugrunde liegenden Dokumente
Wie Booma hilft
Booma basiert auf der Rückverfolgbarkeitskette der Empfängerseite. Jeder Schritt in der Plattform ist direkt damit verknüpft.
Jede Klausel, die Booma aus einem Kundendokument extrahiert, enthält ab dem Zeitpunkt der Erfassung automatisch Informationen zu Quelldokument, Version, Seite und Absatz. Klassifizierung, Kritikalität und Teamzuweisung sind Teil desselben Datensatzes. Die Kette beginnt an dem Tag, an dem das Dokument eingeht, und nicht erst eine Woche vor der FAT.
Compliance-Antworten sind mit versionierten internen Nachweisen verknüpft. Wenn sich das zugrunde liegende Nachweisdokument ändert, werden die betroffenen Antworten markiert, anstatt sie unbemerkt veralten zu lassen.
Die kundenorientierte Compliance-Matrix wird direkt aus der RTM exportiert und nicht separat gepflegt. Matrix und RTM bleiben synchron, da sie lediglich unterschiedliche Ansichten derselben Daten sind.
Vom Kunden herausgegebene Revisionen werden automatisch verglichen. Booma erkennt, welche Klauseln geändert wurden, welche Compliance-Antworten betroffen sind und welche übernommen werden können. Revisionsprotokolle werden als Teil der Rückverfolgbarkeitshistorie gespeichert.
Die Rückverfolgbarkeit über Angebote hinweg funktioniert für jedes Angebot, das das Team jemals in Booma erstellt hat. Eine neue Klausel wird anhand der gesamten Historie früherer Antworten des Unternehmens bewertet, wobei die ähnlichsten Einträge, die verantwortlichen Ingenieure und die zitierten Nachweise angezeigt werden.
Abfragen für die FAT- und SAT-Planung erfolgen direkt gegen die RTM. Der Testplan ist eine abgeleitete Ansicht der vertraglichen Verpflichtungen in der Matrix und kein paralleles Dokument, das in einem separaten Tool erstellt wurde.
DOORS und Jama gewährleisten die Rückverfolgbarkeit für die Anforderungen, die Ihre Engineering-Abteilung selbst erstellt. Booma gewährleistet die Rückverfolgbarkeit für die Anforderungen, die Ihre Kunden an Sie stellen. Viele Unternehmen nutzen beides, da beide Ketten in derselben Lieferkette existieren.
Booma wird in Deutschland gehostet, ist ISO 27001-zertifiziert, DSGVO-konform und verwendet keine Kundendaten zum Training von KI-Modellen.
[FAQ]
Was bedeutet Anforderungsrückverfolgbarkeit auf der Empfängerseite?
Es handelt sich um die Nachweiskette, die jede vom Kunden ausgegebene Klausel mit ihrem Ursprungsort, dem internen Team, das darauf reagiert hat, den angeführten Belegen, der eingereichten Compliance-Antwort, der erteilten Vertragsverpflichtung sowie den FAT- und SAT-Testschritten zur Verifizierung verbindet. Diese Kette muss von der Angebotsannahme bis zur Abnahmeprüfung bestehen bleiben, was in der Regel 18 bis 36 Monate dauert.
Was ist der Unterschied zwischen einer Compliance-Matrix und einer Rückverfolgbarkeitsmatrix?
Die Compliance-Matrix ist das kundenseitige Ergebnis: Jede Zeile zeigt eine Kundenklausel und den Compliance-Status des Lieferanten mit einer kurzen Begründung. Die Rückverfolgbarkeitsmatrix (RTM) ist das interne Artefakt des Lieferanten, das die Compliance-Matrix erstellt und um alle weiteren Details ergänzt: Quellseite, Belegreferenzen, Teamzuweisungen, Versionsverlauf und Links zu Testschritten. Die Compliance-Matrix ist ein Teilbereich der RTM, der bei der Einreichung exportiert wird.
Warum ist die empfängerseitige Rückverfolgbarkeit schwieriger als die autorseitige?
Weil die Kette zweimal organisatorische Grenzen überschreitet, sich über 18 bis 36 Monate erstreckt, Personalwechsel überstehen muss, vom Kunden herausgegebene Überarbeitungen integrieren muss und historisch gesehen eher in Excel als in spezialisierter Software verwaltet wurde.
Unterstützen DOORS, Jama oder Visure die empfängerseitige Rückverfolgbarkeit?
Diese Tools sind für die autorseitige Rückverfolgbarkeit konzipiert: die Kette, die innerhalb einer einzigen technischen Organisation abläuft, die ihr eigenes Produkt verwaltet. Die empfängerseitige Kette, die die kundenseitige Compliance-Matrix und den erteilten Auftrag umfasst, war bisher nicht ihr primärer Anwendungsfall.
Wie hilft KI bei der empfängerseitigen Rückverfolgbarkeit?
KI automatisiert die Identifizierung von Quellseiten und Absätzen bei der Extraktion, das Ähnlichkeits-Scoring gegenüber früheren Angeboten für eine angebotsübergreifende Rückverfolgbarkeit, den Abgleich von Überarbeitungen zwischen Kundendokumentversionen sowie die Kennzeichnung von Compliance-Antworten, deren Belege sich geändert haben. Dies waren bei der tabellenbasierten Rückverfolgbarkeit alles manuelle Prozesse.
[NEXT STEPS]
Möchten Sie verstehen, wie sich die Rückverfolgbarkeit in den vollständigen neunschrittigen empfängerseitigen Workflow einfügt?
DerLeitfaden zum Anforderungsmanagement-Prozess behandelt, wie die Rückverfolgbarkeit bei der Aufnahme etabliert und durch jeden Schritt des Prozesses aufrechterhalten wird, von der Extraktion bis zur Einreichung.
Müssen Sie verstehen, wie die Compliance-Matrix für ein Audit dokumentiert und strukturiert wird?
DerLeitfaden zur Anforderungsdokumentation behandelt, wie die Compliance-Matrix strukturiert wird, auf welche Belege sie verweisen muss und was sie auch achtzehn Monate nach der Einreichung noch stichhaltig macht.
Möchten Sie die empfängerseitige Rückverfolgbarkeit in Aktion sehen?
Entdecken SieAnforderungsmanagement-Software mit Rückverfolgbarkeit auf Quellenebene → oder buchen Sie eine Demo um zu sehen, wie Booma die Kette von der URS-Aufnahme bis zum FAT und darüber hinaus aufrechterhält.